Conception d'architecture
Dossiers de conception générale et détaillée : architecture logique, technologies, dimensionnement, réseau, VPN, appairage, DNS, NTP, collecte de journaux, supervision, sauvegarde.
Les interventions vont du cadrage d'architecture à la mise en production, avec la même règle : livrer un système que votre équipe sait exploiter et faire évoluer sans moi.
Un dossier d'architecture technique sérieux évite des mois de reprise. Il tranche le réseau, le dimensionnement, la sauvegarde, la reprise d'activité et la conformité avant la première ligne de code.
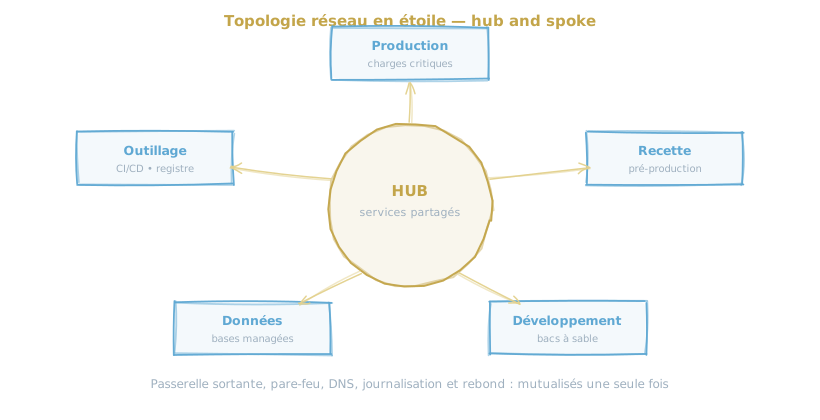
Dossiers de conception générale et détaillée : architecture logique, technologies, dimensionnement, réseau, VPN, appairage, DNS, NTP, collecte de journaux, supervision, sauvegarde.
Architectures conformes aux exigences de l'ANSSI, études de qualification SecNumCloud, cloud privé ministériel, administration distante sécurisée et cloisonnement réseau.
Trajectoires de migration, plans de reprise conçus et testés, bascule progressive plutôt que grand soir.
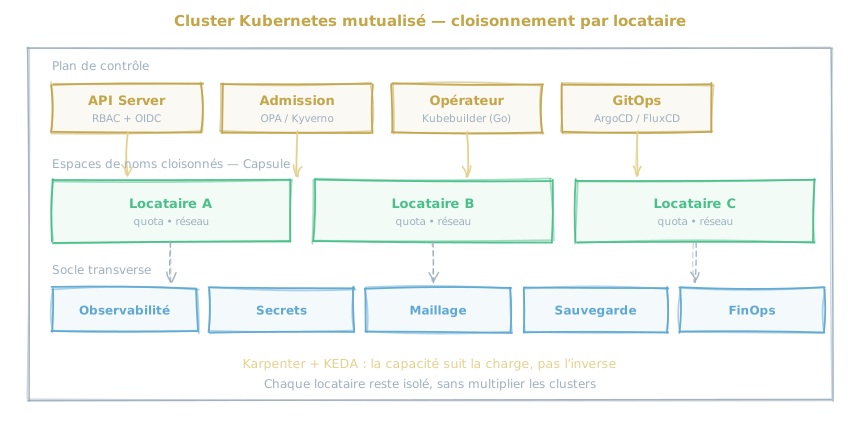
La question n'est jamais « faut-il du Kubernetes » mais « combien de clusters, et comment les cloisonner ». Un cluster mutualisé bien conçu coûte moins cher et s'exploite mieux que dix clusters dédiés.
Provisionnement automatisé du cycle de vie complet : création, suppression, groupes de nœuds, plages d'adresses, comptes de service. Piloté par API et par workflows.
Cloisonnement par Capsule et espaces de noms hiérarchiques, quotas, politiques réseau, gestion des permissions par profil — lecture, développement, exploitation.
Développement d'opérateurs en Go avec Kubebuilder ou en Ansible avec l'Operator Framework, pour encapsuler vos règles métier dans le cluster lui-même.
Dimensionnement automatique vertical et horizontal, éviction intelligente, instances interruptibles. La capacité suit la charge réelle.
Le rôle d'architecte de solutions consiste à transformer une intention métier en un système qui tient — et à documenter pourquoi telle option l'a emporté sur telle autre.
Conception générale et détaillée, choix technologiques argumentés, dimensionnement, chiffrage, appui à l'avant-vente.
Découpage en domaines, patrons CQRS, architecture événementielle, disjoncteur, déploiement bleu-vert et canari, conception pilotée par le domaine.
Approche API d'abord, passerelles, authentification OAuth2, contrôle d'accès par rôles, traçage, métriques, stratégie de la donnée.
Architectures à fort trafic, répartition de charge, affinité de session, cache serveur, tests de montée en charge.
Audit de l'existant, identification de la dette technique, trajectoire de résorption chiffrée et priorisée.
Analyse et modélisation UML, OpenAPI 3, normes ISTQB et ISO 9126, qualimétrie et règles de codage.
L'infrastructure as code n'est pas un outil mais une discipline : le dépôt Git devient la seule source de vérité, et la production cesse d'être modifiée à la main.
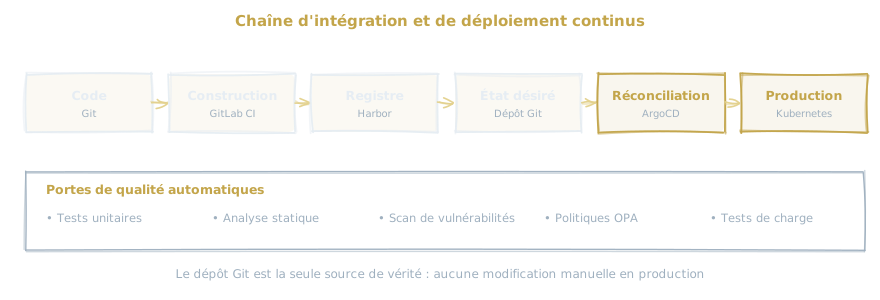
Modules Terraform, rôles et playbooks Ansible validés par Molecule, images construites avec Packer, gestion déclarative par Crossplane.
Réconciliation continue par ArgoCD ou FluxCD, chartes Helm génériques, promotion d'environnement par fusion de branche.
Prometheus, Grafana, Alertmanager, exporteurs développés sur mesure quand l'existant ne couvre pas le besoin. Tableaux de bord et règles d'alerte documentés.
Deux usages concrets et éprouvés : accélérer la conception et le développement, et orchestrer des processus métier par des agents encadrés.
Programmation en binôme avec Claude Code au quotidien. Le gain porte moins sur la vitesse d'écriture que sur la capacité à explorer plusieurs options d'architecture, à générer les tests et à maintenir la documentation à jour.
Workflows n8n orchestrant des agents spécialisés — analyse, exécution, contrôle — connectés aux systèmes métier et à l'infrastructure, avec traçabilité complète et validation humaine sur les actions sensibles.
Décrivez-le en quelques lignes. Je vous dis sous 48 heures si je peux vous aider — et sinon, vers qui vous tourner.